
























ASSISTANCE TECHNIQUE


Publié 2026-01-19
Imaginez que vous avez un château. Les murs de la ville sont imposants, fortement gardés et apparemment imprenables. Mais l'ennemi n'a pas réussi à attaquer par la porte - ils ont trouvé une petite fissure presque oubliée quelque part dans le mur. Il suffit de franchir le pas à partir de ce point et l’ensemble du système de défense pourrait commencer à se relâcher.
C’est un peu la façon dont on envisageait la cybersécurité. Nous considérons le système comme un tout immense et complet, doté d’une ligne de défense semblable à une « plaque de fer » protégeant tout. Mais voici le problème : dès qu'un point est violé, la menace peut se propager à tout le réseau. L’entretien, c’est comme réparer un mur entier : toucher une zone affecte tout le corps.
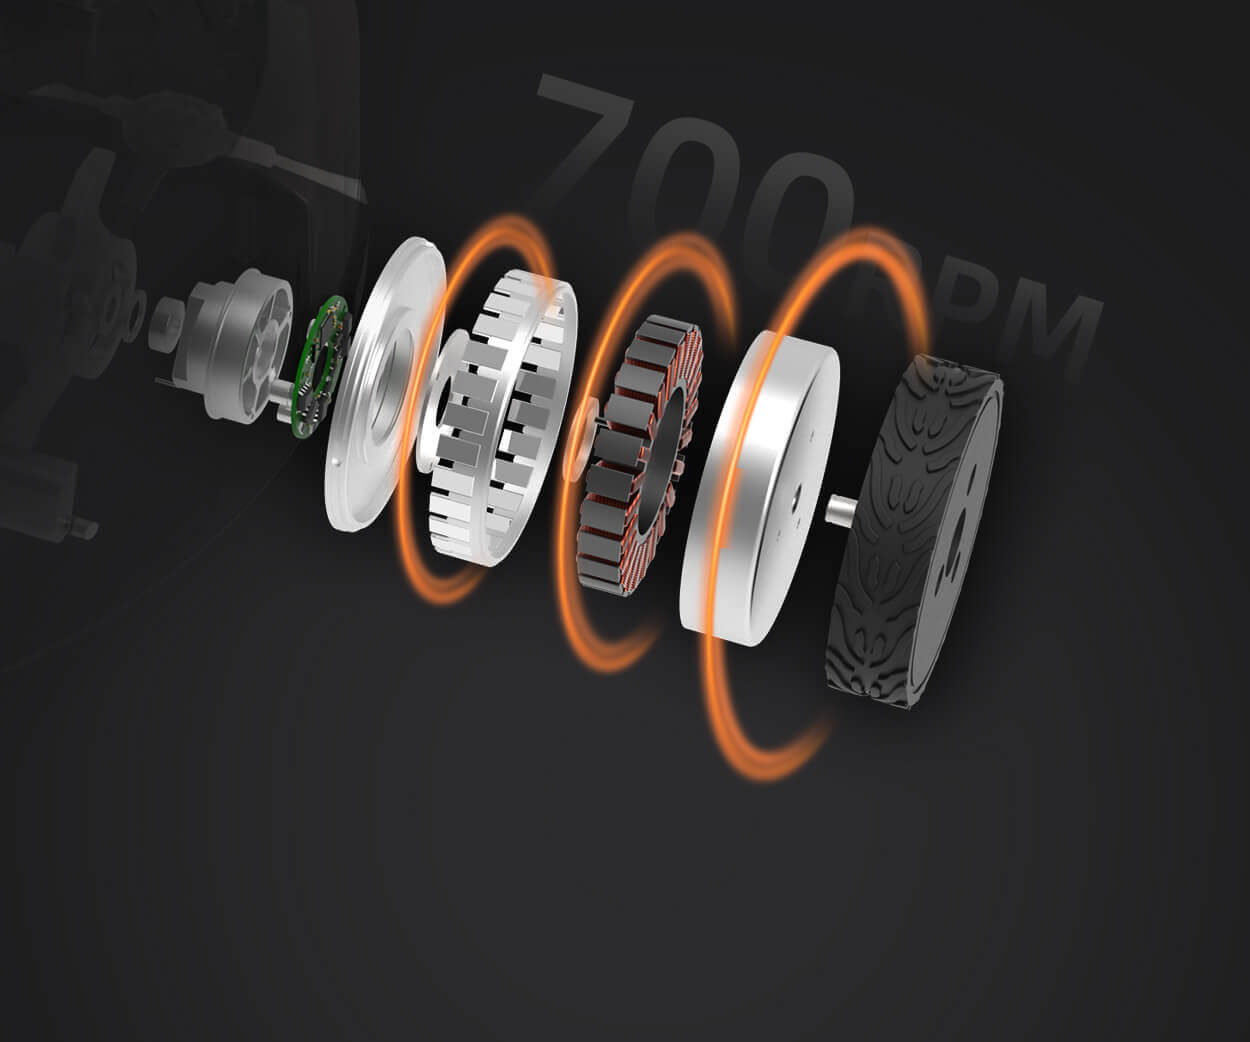
Par conséquent, les gens ont commencé à penser différemment : pourquoi ne pas diviser ce « grand château » en plusieurs petites forteresses dotées de fonctions indépendantes et possédant leurs propres murs ? Chaque bastion est responsable d'une tâche spécifique, telle que l'authentification, le contrôle d'accès, la détection des menaces. Ils sont reliés les uns aux autres par des chemins clairs, mais chacun dispose de défenses et de lignes de vie indépendantes. Il s’agit du changement fondamental apporté par l’architecture des microservices dans le domaine de la sécurité : d’une ligne de défense unique à une communauté de sécurité distribuée et modulaire.
Sécurité des microservices : ne pas diviser, mais réinventer
C'est bien plus qu'une « scission » technique. Il s’agit d’une réinvention de la pensée sécuritaire.
Dans le passé, les mises à jour de sécurité auraient pu impliquer la mise hors service de l’ensemble du système, comme le remplacement simultané de toutes les fenêtres et portes d’un bâtiment. Dans le cadre de l'architecture des microservices, vous ne pouvez mettre à niveau que le « service de serrure de porte » sans affecter le « service de caméra de surveillance ». Si une exception est découverte dans un module, celui-ci peut être rapidement isolé, réparé ou redémarré, tandis que les autres parties continuent de fonctionner comme d'habitude. Les menaces sont naturellement limitées à une portée plus petite, et la tolérance aux pannes et la récupération deviennent beaucoup plus flexibles.
Certains se demanderont peut-être : s’il y avait plus de forts, la gestion ne deviendrait-elle pas plus compliquée ? En effet, cela nécessite un nouveau type de coordination. Chaque microservice doit clarifier ses propres limites de sécurité et règles de communication. Mais réfléchissez-y, c'est comme une unité des forces spéciales. Chaque équipe maîtrise des compétences spécifiques et fonctionne ensemble grâce à des protocoles de communication fiables. Son adaptabilité et sa résilience dépassent souvent de loin celles d’une grande phalange.
kpuissanceObservations : Une logique commune de la machinerie aux bits
en nouskpuissanceDans le monde des servomoteurs et des machines de précision, il existe un concept similaire. Un système mécanique complexe est souvent piloté par plusieurs modules d'asservissement indépendants. Chaque module est responsable d'une action précise et fonctionne ensemble via un protocole de contrôle unifié. Lorsque le moteur d’un joint a besoin d’entretien, vous n’avez pas besoin d’arrêter toute la chaîne de production. La conception modulaire apporte fiabilité, maintenabilité et efficacité.
L’idée des microservices dans la sécurité des réseaux y fait à merveille écho. Il déconstruit les systèmes numériques vastes et complexes en « unités fonctionnelles de sécurité » dotées de fonctions ciblées et d'interfaces claires. L'authentification est un service, la communication cryptée en est un autre et l'audit des journaux en est encore un autre. Ils accomplissent chacun leurs propres tâches et communiquent clairement via des API. Cette structure permet un déploiement plus granulaire des politiques de sécurité et un ciblage plus précis des réponses aux menaces.
Parcourir le paysage de la sécurité distribuée
Qu'est-ce que ça fait de marcher dans ce paysage de sécurité distribuée ?
Vous constaterez que la surveillance devient plus aiguë. Étant donné que chaque service dispose de journaux et de mesures indépendants, les comportements anormaux sont plus faciles à capturer à partir d'un flux de données spécifique, plutôt que d'être noyés dans le bruit du système global. Le déploiement est également devenu plus léger. Vous souhaitez augmenter la force de cryptage d’un certain lien ? Seuls les services de sécurité correspondants doivent être mis à jour, sans toucher à la logique métier non pertinente.
Plus important encore, cela modifie la relation entre sécurité et vitesse. Traditionnellement, renforcer la sécurité impliquait souvent d’ajouter de la complexité et de ralentir l’innovation. Mais dans une architecture de sécurité de microservices bien conçue, les équipes peuvent développer, tester et déployer indépendamment et rapidement les fonctionnalités de sécurité de leurs services respectifs sans devenir un goulot d'étranglement pour l'ensemble du processus.
Bien sûr, cela ne veut pas dire qu’il n’y a pas de défis. La communication interservices elle-même nécessite une authentification et un cryptage stricts, et la gestion du maillage de services nécessite de nouveaux outils et de la sagesse. Mais la direction est claire : l’agilité grâce au découplage, la résilience grâce à l’isolement.
Coda : Un avenir plus résilient
En dernière analyse, l’application de l’architecture des microservices à la sécurité des réseaux reflète une attitude mature face à la complexité : reconnaître qu’il n’existe pas de défense parfaite et unique, et plutôt construire un écosystème capable de défaillance partielle, de récupération rapide et d’évolution continue. La sécurité n’est plus une plaque de fonte, mais un réseau vivant tissé de manière organique par de nombreux nœuds intelligents.
Cela nous oblige à changer de perspective, passant de la protection d'un « tout » à la culture d'une « communauté » capable de fonctionner de manière indépendante et de collaborer efficacement. Dans ce réseau, chaque nœud est clair et solide, et les connexions entre les nœuds sont transparentes et sécurisées. Lorsqu'un certain nœud est confronté au vent et à la pluie, l'ensemble du réseau peut toujours conserver sa forme et sa fonction, et même en tirer des leçons, rendant cette fibre plus solide à l'avenir.
C’est peut-être à cela que devrait ressembler la sécurité future : moins comme un mur géant et silencieux que comme une forêt vivante et auto-réparatrice. Chaque arbre est profondément enraciné, se transmettant des informations et des nutriments via le réseau souterrain, fait face conjointement au vent et à la pluie et continue de prospérer.
Créé en 2005,kpuissancea été dédié à un fabricant professionnel d'unités de mouvement compactes, dont le siège est à Dongguan, dans la province du Guangdong, en Chine. Tirant parti des innovations en matière de technologie d'entraînement modulaire, Kpower intègre des moteurs hautes performances, des réducteurs de précision et des systèmes de contrôle multiprotocoles pour fournir des solutions de systèmes d'entraînement intelligents efficaces et personnalisées. Kpower a fourni des solutions de systèmes d'entraînement professionnelles à plus de 500 entreprises clientes dans le monde avec des produits couvrant divers domaines tels que les systèmes de maison intelligente, l'électronique automatique, la robotique, l'agriculture de précision, les drones et l'automatisation industrielle.
Heure de mise à jour:2026-01-19

Contactez le spécialiste des produits Kpower pour recommander un moteur ou une boîte de vitesses adapté à votre produit.


